AI把攻击成本打到几千美元:中小企业安全预算怎么调
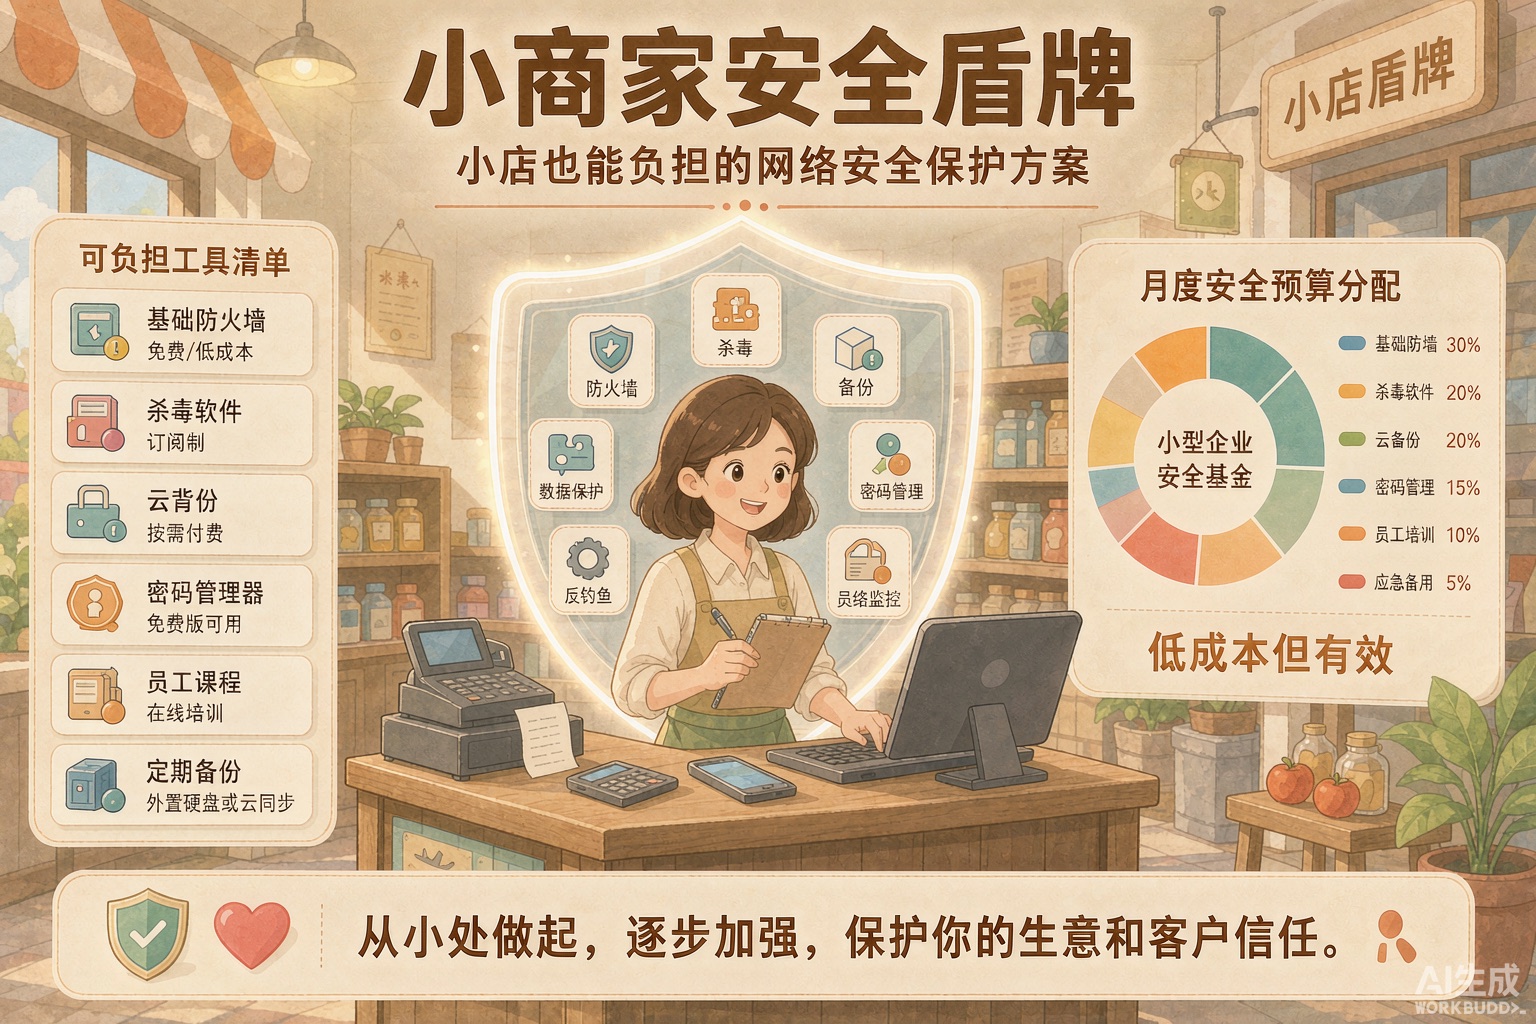
预算逻辑的前提变了
过去中小企业的安全预算逻辑是:“我们规模小,黑客看不上”。一个人用AI智能体攻破100多家企业的案例,把这个前提击碎了——自动化攻击没有“目标大小”的筛选,只有“有没有漏洞”的筛选。安全预算的分配逻辑,需要跟着重写。
重新理解你的风险敞口
中小企业往往以为自己的数字资产很少,实际盘点下来:
- 官网+电商店铺(收入入口)
- 客户数据库(合规风险)
- 企业邮箱(钓鱼跳板)
- 云服务器和备份(勒索目标)
- 各SaaS账号(横向渗透的入口)
任何一项被打穿,损失都可能是灭站的级别。
预算怎么调:三个优先级
优先级一:零成本动作(立即)
全量软件更新、强密码+双因素认证、权限最小化、备份离线存放。这些不花钱,只花纪律。
优先级二:小额高杠杆(本月内)
- 云平台自带的安全加固服务(通常每月几十到几百元)
- 账单和登录异常告警绑定到负责人手机
- 一次外部漏洞扫描(千元级)
优先级三:按风险配置(季度审视)
收入占比越高的系统,防御投入越高。给“被打后恢复时间”设目标:电商站能在24小时内恢复,就值得为它配置对应的备份与应急资源。
一个容易被忽视的账
防御的性价比远高于善后。一次入侵的代价=数据恢复+停业损失+客户流失+可能的合规罚款,通常是防御投入的十倍以上。AI降低攻击成本的同时,也降低了防御成本——智能体巡检、自动补丁、异常告警,中小企业第一次能用小钱买到过去只有大企业才有的防护水平。
结语
安全预算的 câu hỏi从来不是“要不要花”,而是“花在哪里收益最高”。在智能体攻击普及的今天,答案比以往任何时候都清晰:先堵住自动化工具最容易找到的洞。