企业AI工具的API密钥管理:四个必须做的动作
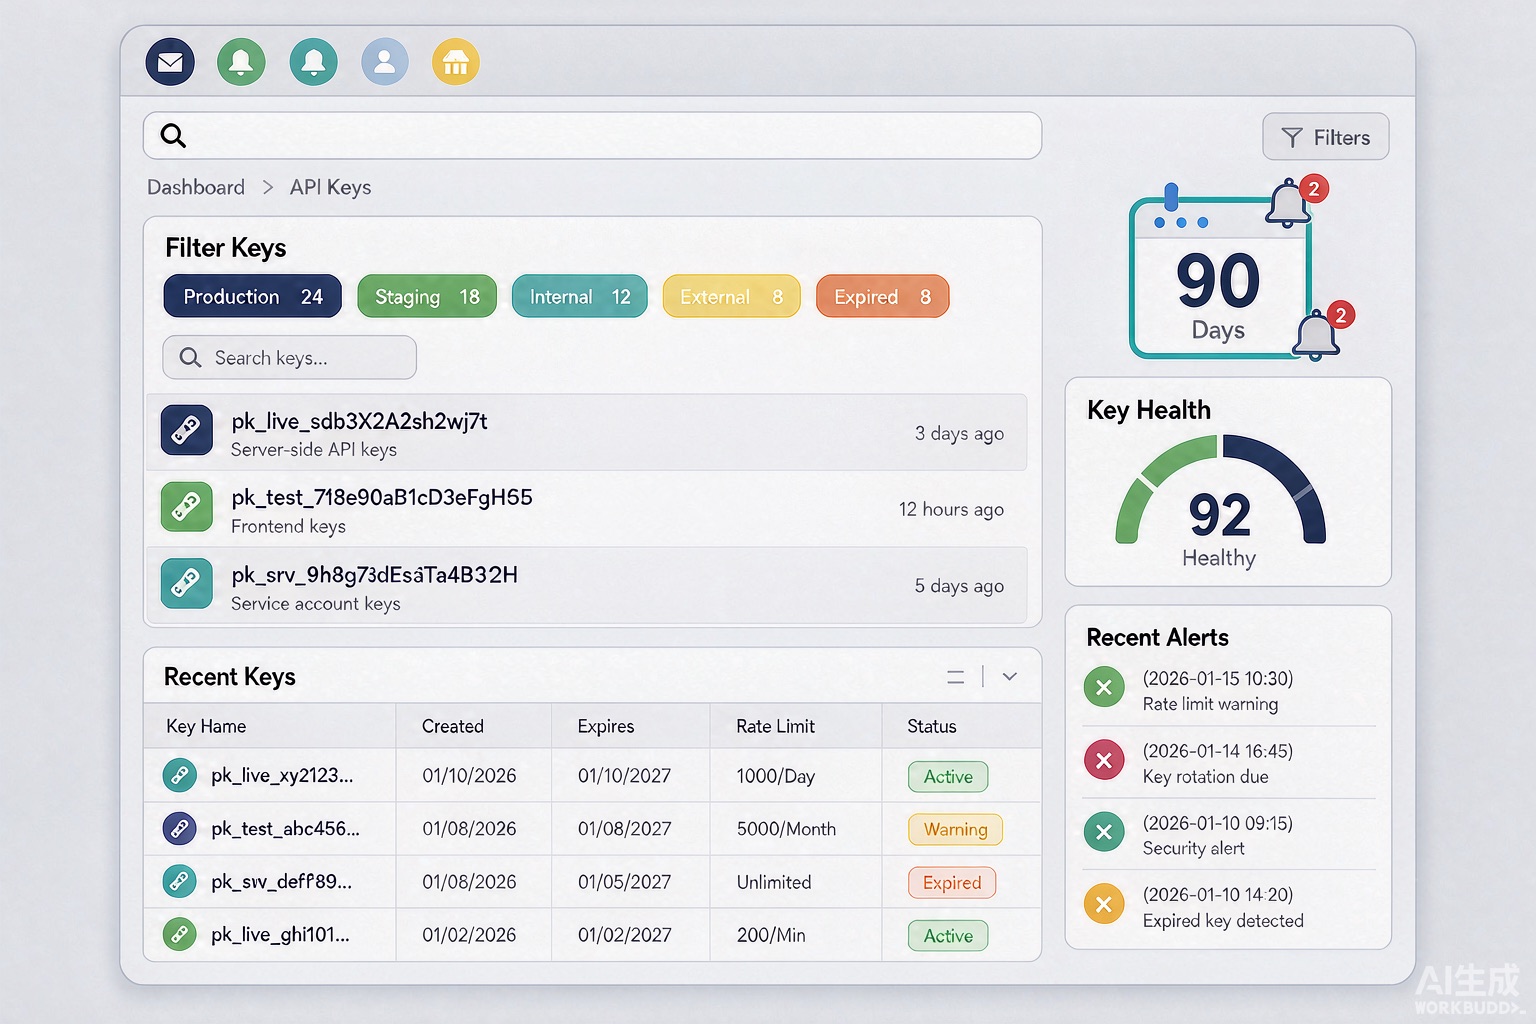
密钥就是钱包
AI服务的计费逻辑决定了:一把API密钥就是一个可以无限刷的账户。OpenCode事件里有用户被盗刷上千美元才察觉——这不是技术漏洞,而是密钥管理缺位。
动作一:限额是第一道闸
每把密钥都设置月度用量上限。厂商控制台通常支持“硬上限”和“软告警”两档:软告警设在日常均值的150%,硬上限设在预算的120%。被刷时硬上限强制中断,损失封顶。
动作二:分权比加密更重要
- 按项目分key:市场部的密钥泄露,不能影响财务部的调用
- 按环境分key:开发测试用低额度key,生产环境单独管理
- 按模型分key:能限定只调便宜模型的,就不开全模型权限
动作三:轮换形成制度
密钥泄露往往不是立刻发现的。季度轮换的意义在于:即使某把钥匙已经外泄,损失窗口也被限制在三个月内。轮换日历写进运维日程,别靠想起来才换。
动作四:告警绑定到人
- 消费同比上涨超50%:通知团队负责人
- 非工作时间大量调用:直接电话告警
- 密钥在异常地区调用:自动吊销
中小企业的最小可行方案
没有专职安全团队也能做:一张表格记录所有密钥的用途、额度、负责人和上次轮换时间,每周花十分钟核对账单。这个土办法能防住80%的密钥风险。
结语
AI工具越用越多,密钥就是新的“财务凭证”。四个动作不复杂,难的是形成习惯——而安全这件事,从来都是习惯打败技巧。